Dokumentasi / SDK Pengenalan Wajah Dan Liveness / Privasi Dan Penanganan Data
Privasi Dan Penanganan Data
Apa yang disimpan Face SDK di server Anda, apa yang dienkripsi, berapa lama data disimpan, apa yang keluar dari komputer, dan cara menghapus data seseorang.
Face SDK berjalan di server Anda sendiri. ARSA tidak pernah menerima foto, template wajah, nama atau hasil pengenalan. Anda bertanggung jawab memberi tahu orang bahwa pengenalan wajah digunakan dan memiliki dasar hukum untuk memproses wajah mereka.
Yang Keluar Dari Server Anda
- Check-in lisensi: kunci lisensi, nama produk, hash bergaram dari pengenal komputer dan kunci publik, lalu check-in yang ditandatangani. Tidak ada data wajah, nama, foto atau rincian penggunaan.
- Webhook (Prod), jika Anda menambahkannya: peristiwa pengenalan ke URL yang Anda pilih, ditandatangani dengan rahasia Anda. Peristiwa memuat ID orang, skor, posisi wajah, kamera dan waktu; tidak pernah foto atau template.
Yang Disimpan
Semuanya berada di satu basis data pada volume data. Template wajah, potongan wajah opsional, alamat kamera dan rahasia webhook dienkripsi dengan AES-256-GCM memakai kunci per organisasi, yang dilindungi oleh kunci induk server di volume yang sama.
| Data | Disimpan |
|---|---|
| Orang (ID Anda dan nama tampilan) beserta template wajahnya | Sampai Anda menghapusnya |
| Potongan wajah | Hanya jika Anda mengaktifkan “keep face crops” (nonaktif secara bawaan) |
| Peristiwa pengenalan | 90 hari secara bawaan (1 sampai 3,650) |
| Log permintaan (tidak pernah memuat foto, isi permintaan atau ID orang) | 30 hari secara bawaan |
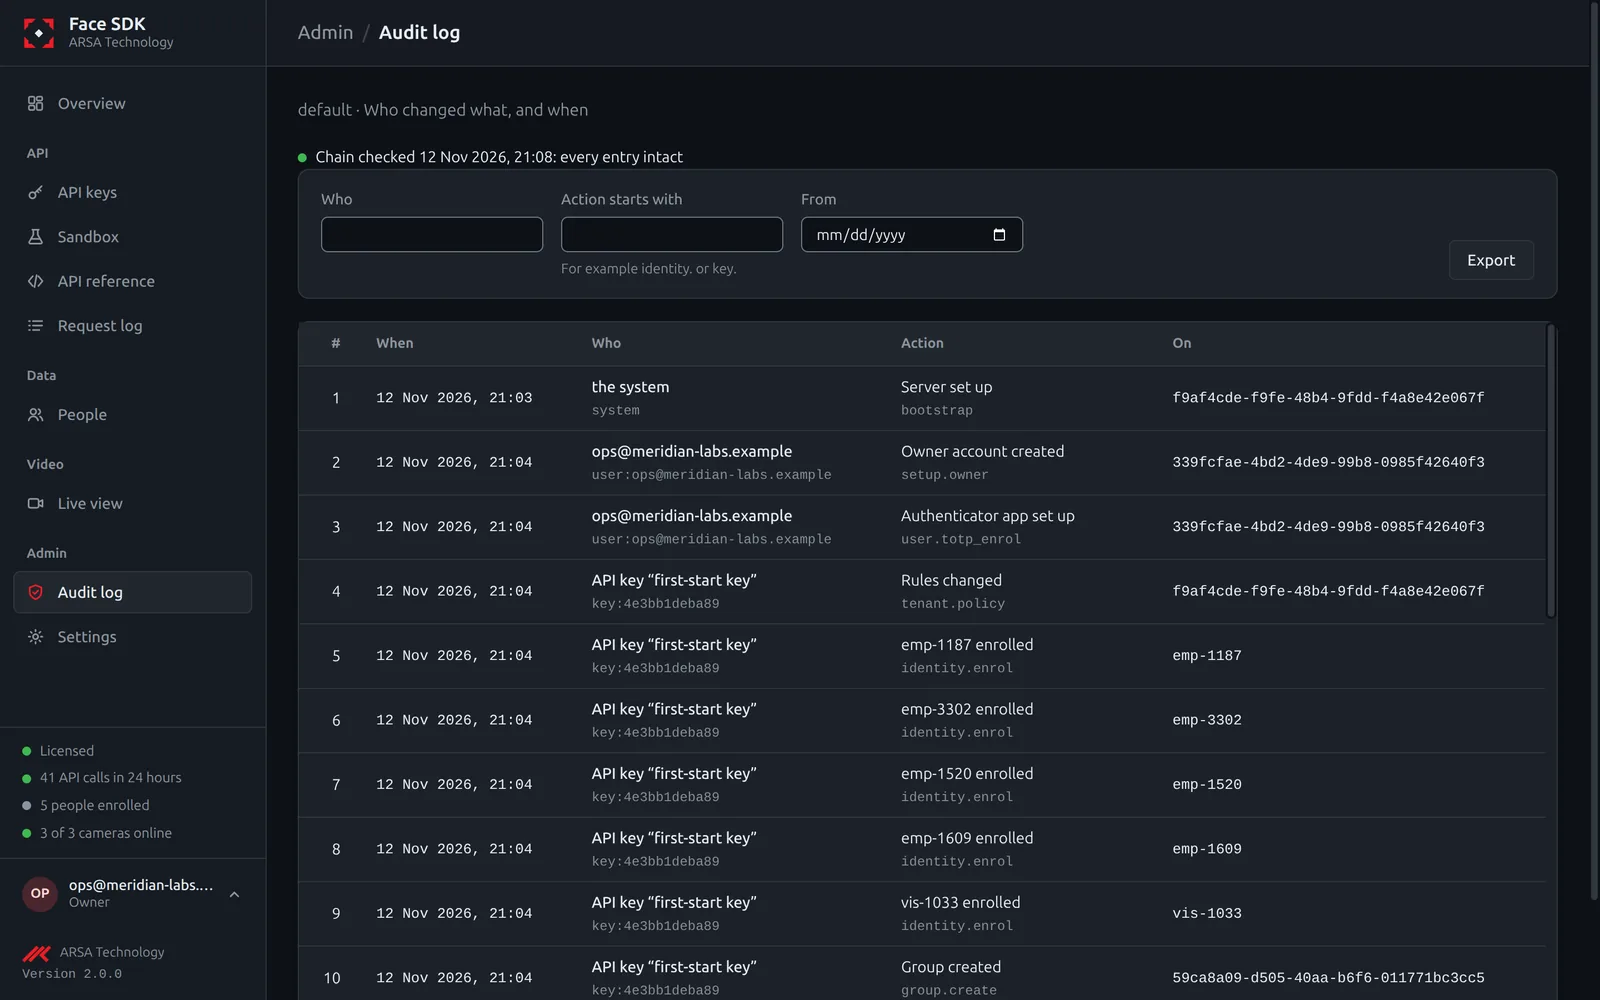
| Log audit (siapa mengubah apa) | 365 hari secara bawaan |
Foto yang dikirim ke API dan frame kamera dianalisis di memori lalu dibuang.
Menghapus Seseorang
DELETE /v2/identities/{uid}, atau Delete di halaman orang tersebut, menghapus orang itu beserta semua template dan potongan wajahnya sekaligus. ID-nya tetap ada di peristiwa dan entri audit yang lebih lama sampai masa retensinya berakhir.
Melindungi Server
- Layani dasbor dan API lewat HTTPS dan atur
NF_SECURE_COOKIES=1. - Beri setiap sistem API key sendiri dengan hanya izin yang diperlukannya.
- Lindungi cadangan volume data: cadangan itu memuat basis data dan kunci induk.
API v2. Diperbarui 2026-11-12